Schlagwort: wireguard

  • TP-Link MR600 als WireGuard VPN Client

    Seit geraumer Zeit nutze ich gelegentlich einen TP-Link MR600 v2. Etwas Bemerkenswertes ist mir daran kürzlich aufgefallen: In der neuesten Firmware von gegen Ende 2025 ist die Möglichkeit enthalten, den MR600 als WireGuard-Client zu betreiben.

    Firmware Version: 1.9.0 0.9.1 v0001.0 Build 250915 Rel.52419n
    Hardware Version: Archer MR600 v2.0 00000002

    Das ist insbesondere dann von Vorteil, wenn ein Remote-Management gewünscht, aber aufgrund NAT/DSlite/dynamischer IPv6 nicht ohne weiteres möglich ist. Verfügt man also bereits über einen WireGuard-Server, lässt sich der MR600 v2 nun in das VPN einbinden.
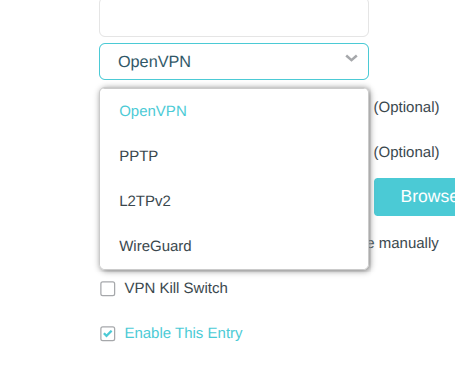
    In den „VPN Client“-Einstellungen muss man der Tabelle „VPN Server“ entsprechend einen Server vom Typ „WireGuard“ hinzufügen. Im Prozess kann man nun eine fertige WireGuard-Konfiguration importieren oder die notwendigen Einstellungen manuell eintragen.

    Die VPN-Verbindung wird dem Interface „LTE“ im Webinterface zugewiesen. Das hat einen Nachteil: Um den Zugriff auf das Webinterface per VPN zu erlauben, muss die generelle Remote-Management-Verbindung zugelassen werden, die auch für andere externe Netze gilt.
    Mit steigendem Alter des MR600 möchte man das vielleicht explizit nicht mehr. Leider gibt es bei TP-Link wie gewohnt nur sehr rudimentäre Einstellungsmöglichkeiten, unter anderem gibt es keine Möglichkeit, per einfacher Firewall-Regel den beschriebenen Zugriff zu sperren.
  • WireGuard auf MikroTik hAP Lite einrichten

    Am Wochenende widmete ich mich einem neuen Vorhaben: Für ein entferntes Netz einen Router einrichten, welcher folgende Funktionen kombiniert:

    • AP (Access Point)
    • VPN-Gateway (am besten WireGuard-basiert)
    • Switch (1 Uplink, 2 Downlinks, 1 Management-Port)

    Um das VPN-Gateway in meine bestehende WireGuard-Infrastruktur einzubinden, waren ein paar Kniffe nötig. Das liegt in erster Linie daran, dass das durchaus umfassende MikroTik-Interface von RouterOS 7 für Verwirrung sorgen kann wenn es um Public-Keys, Private-Keys und WireGuard-Interfaces vs. WireGuard-Peers geht.

    (mehr …)
  • Bei linuxserver/docker-wireguard automatisch WireGuard-Clients im laufenden Betrieb hinzufügen

    Für die Realisierung eines WireGuard-VPN in Sterntopologie nutze ich linuxserver/docker-wireguard. Das Docker Container-Image ist eines von vielen ganz hervorragenden Container-Images von linuxserver.io, welches mit einem gefestigten Featureset und regelmäßigen Updates kommt.

    Leider sieht es im Standard nur vor, dass WireGuard-Peers per Umgebungsvariable „PEERS“ mit Komma getrennt eingestellt werden. Peers, die nicht mehr oder noch nicht in der Liste sind, werden auch nicht als solche in der vom Server verwendeten wg01.conf eingetragen und sind damit nicht in der Lage, eine Verbindung aufzubauen. Wie ich das unkompliziert gelöst habe, ohne das Container-Image anzupassen, möchte ich hier zeigen:

    (mehr …)
  • FRITZ!Box mit WireGuard VPN: Besonderheiten mit SMB/Windows-Freigaben über VPN

    FRITZ!Box mit WireGuard VPN: Besonderheiten mit SMB/Windows-Freigaben über VPN

    Versucht man mithilfe einer FRITZ!Box ein WireGuard-VPN (die FRITZ!Box ist der Server) einzurichten, geht das ansich recht einfach. Zugriffe wie per HTTP sind dann vom VPN-Client zum Netzwerk der FRITZ!Box ohne Einschränkungen möglich.

    Anders sieht das bei Windows-Freigaben aus. Zum einen werden diese nicht automatisch erkannt, zum anderen ist selbst bei manueller Eingabe der Zieladresse keine Verbindung möglich. Aus dem lokalen Netz hingegen schon.

    Im Internet und ChatGPT wird schlicht auf die Aktivierung einer Option „NetBIOS“ in den VPN-Einstellungen der FRITZ!Box verwiesen. Richtet man das VPN allerdings normal über den Assistenten in der FRITZ!Box als „Client“ ein, erscheint eine derartige Option gar nicht. Man sucht während und auch nach der Erstellung der Client-Konfiguration vergebens nach dieser Einstellung.

    (mehr …)
  • WireGuard Client unter Windows mit unprivilegierten Benutzern

    WireGuard funktioniert unter Windows wie unter Linux in der Regel sehr problemfrei. Möchte man jedoch Verbindungen für unprivilegierte Benutzer erlauben, so muss man einige Verrenkungen unternehmen.

    Maßgeblich ist, dass die Installation mit einem Administrator-Konto erfolgt. Alternativ kann die Installation mit einem Benutzer-Konto erfolgen, allerdings muss WireGuard dann mindestens einmal mit einem Administrator-Konto gestartet werden, um seine Registry-Einträge anzulegen.

    (mehr …)